Das Sicherheitsupdate für Puppet Enterprise kann bereits auf dem Server installiert sein, während der laufende Dienst den korrigierten Code noch nicht geladen hat. In seinem Schwachstelleneintrag weist Perforce Administratoren an, das Update einzuspielen und Puppet Server neu zu starten. Dieser zweite Schritt ist besonders wichtig, seit die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) am 17. November CVE-2026-115731 in ihren Katalog bekannter ausgenutzter Schwachstellen aufgenommen hat.
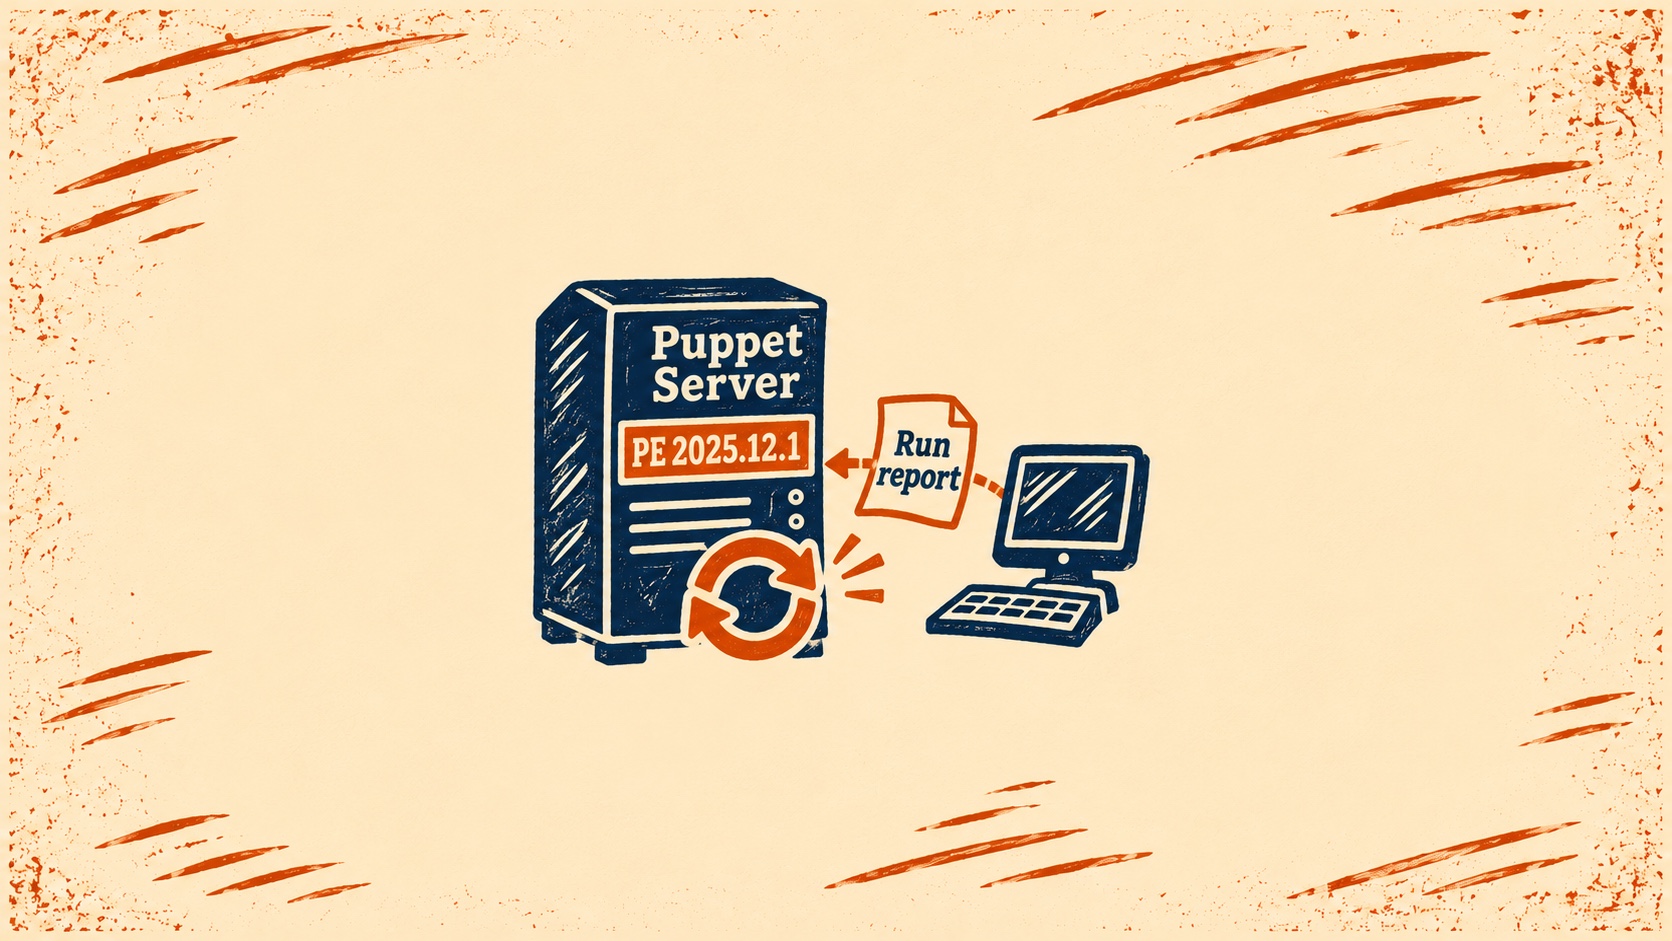
Puppet Server sendet Konfigurationen an die von ihm verwalteten Rechner und empfängt deren Berichte. Laut Perforce liegt die Schwachstelle in der Verarbeitung dieser Berichte. Sie kann es ermöglichen, Code mit den Berechtigungen des Dienstkontos von Puppet Server auszuführen. Die Veröffentlichungshinweise des Herstellers nennen drei Puppet-Enterprise-Versionen mit der Korrektur: 2023.8.13, 2025.12.1 und 2026.0.1.
Für das Änderungsprotokoll sollten Administratoren die Puppet-Enterprise-Version auf dem Server und den Zeitpunkt des Neustarts von Puppet Server festhalten. Anschließend können sie in der Konsole nach einem neuen Laufbericht eines verwalteten Knotens suchen. Die Seite Status zeigt den letzten Lauf jedes Knotens. Ein Ergebnis von vor dem Neustart gibt daher keinen Aufschluss darüber, ob danach wieder Berichte eingingen. Auch Operational status sollte auf Infrastrukturprobleme geprüft werden. Version und Neustart dokumentieren die Behebung. Ein neuer Bericht zeigt, ob der normale Ablauf für diesen Knoten wieder funktioniert.
Im Katalogeintrag der CISA steht der 1. Dezember als Frist. Die Behörde weist die zuständigen Bundesteams an, die Erreichbarkeit jedes Systems aus dem Internet nach ihrer risikobasierten Richtlinie zu beurteilen. Die Richtlinie gilt für zivile Behörden der US-Bundesexekutive. Perforces Anleitung zum Update und Neustart richtet sich an Kunden mit betroffenen Versionen. Der Katalog belegt, dass die Schwachstelle in der Praxis ausgenutzt wurde. Ob ein bestimmter Server vor dem Update kompromittiert wurde, muss gesondert untersucht werden.