Technologies
Correctif Java de novembre d’Oracle : pourquoi vérifier l’environnement de chaque application
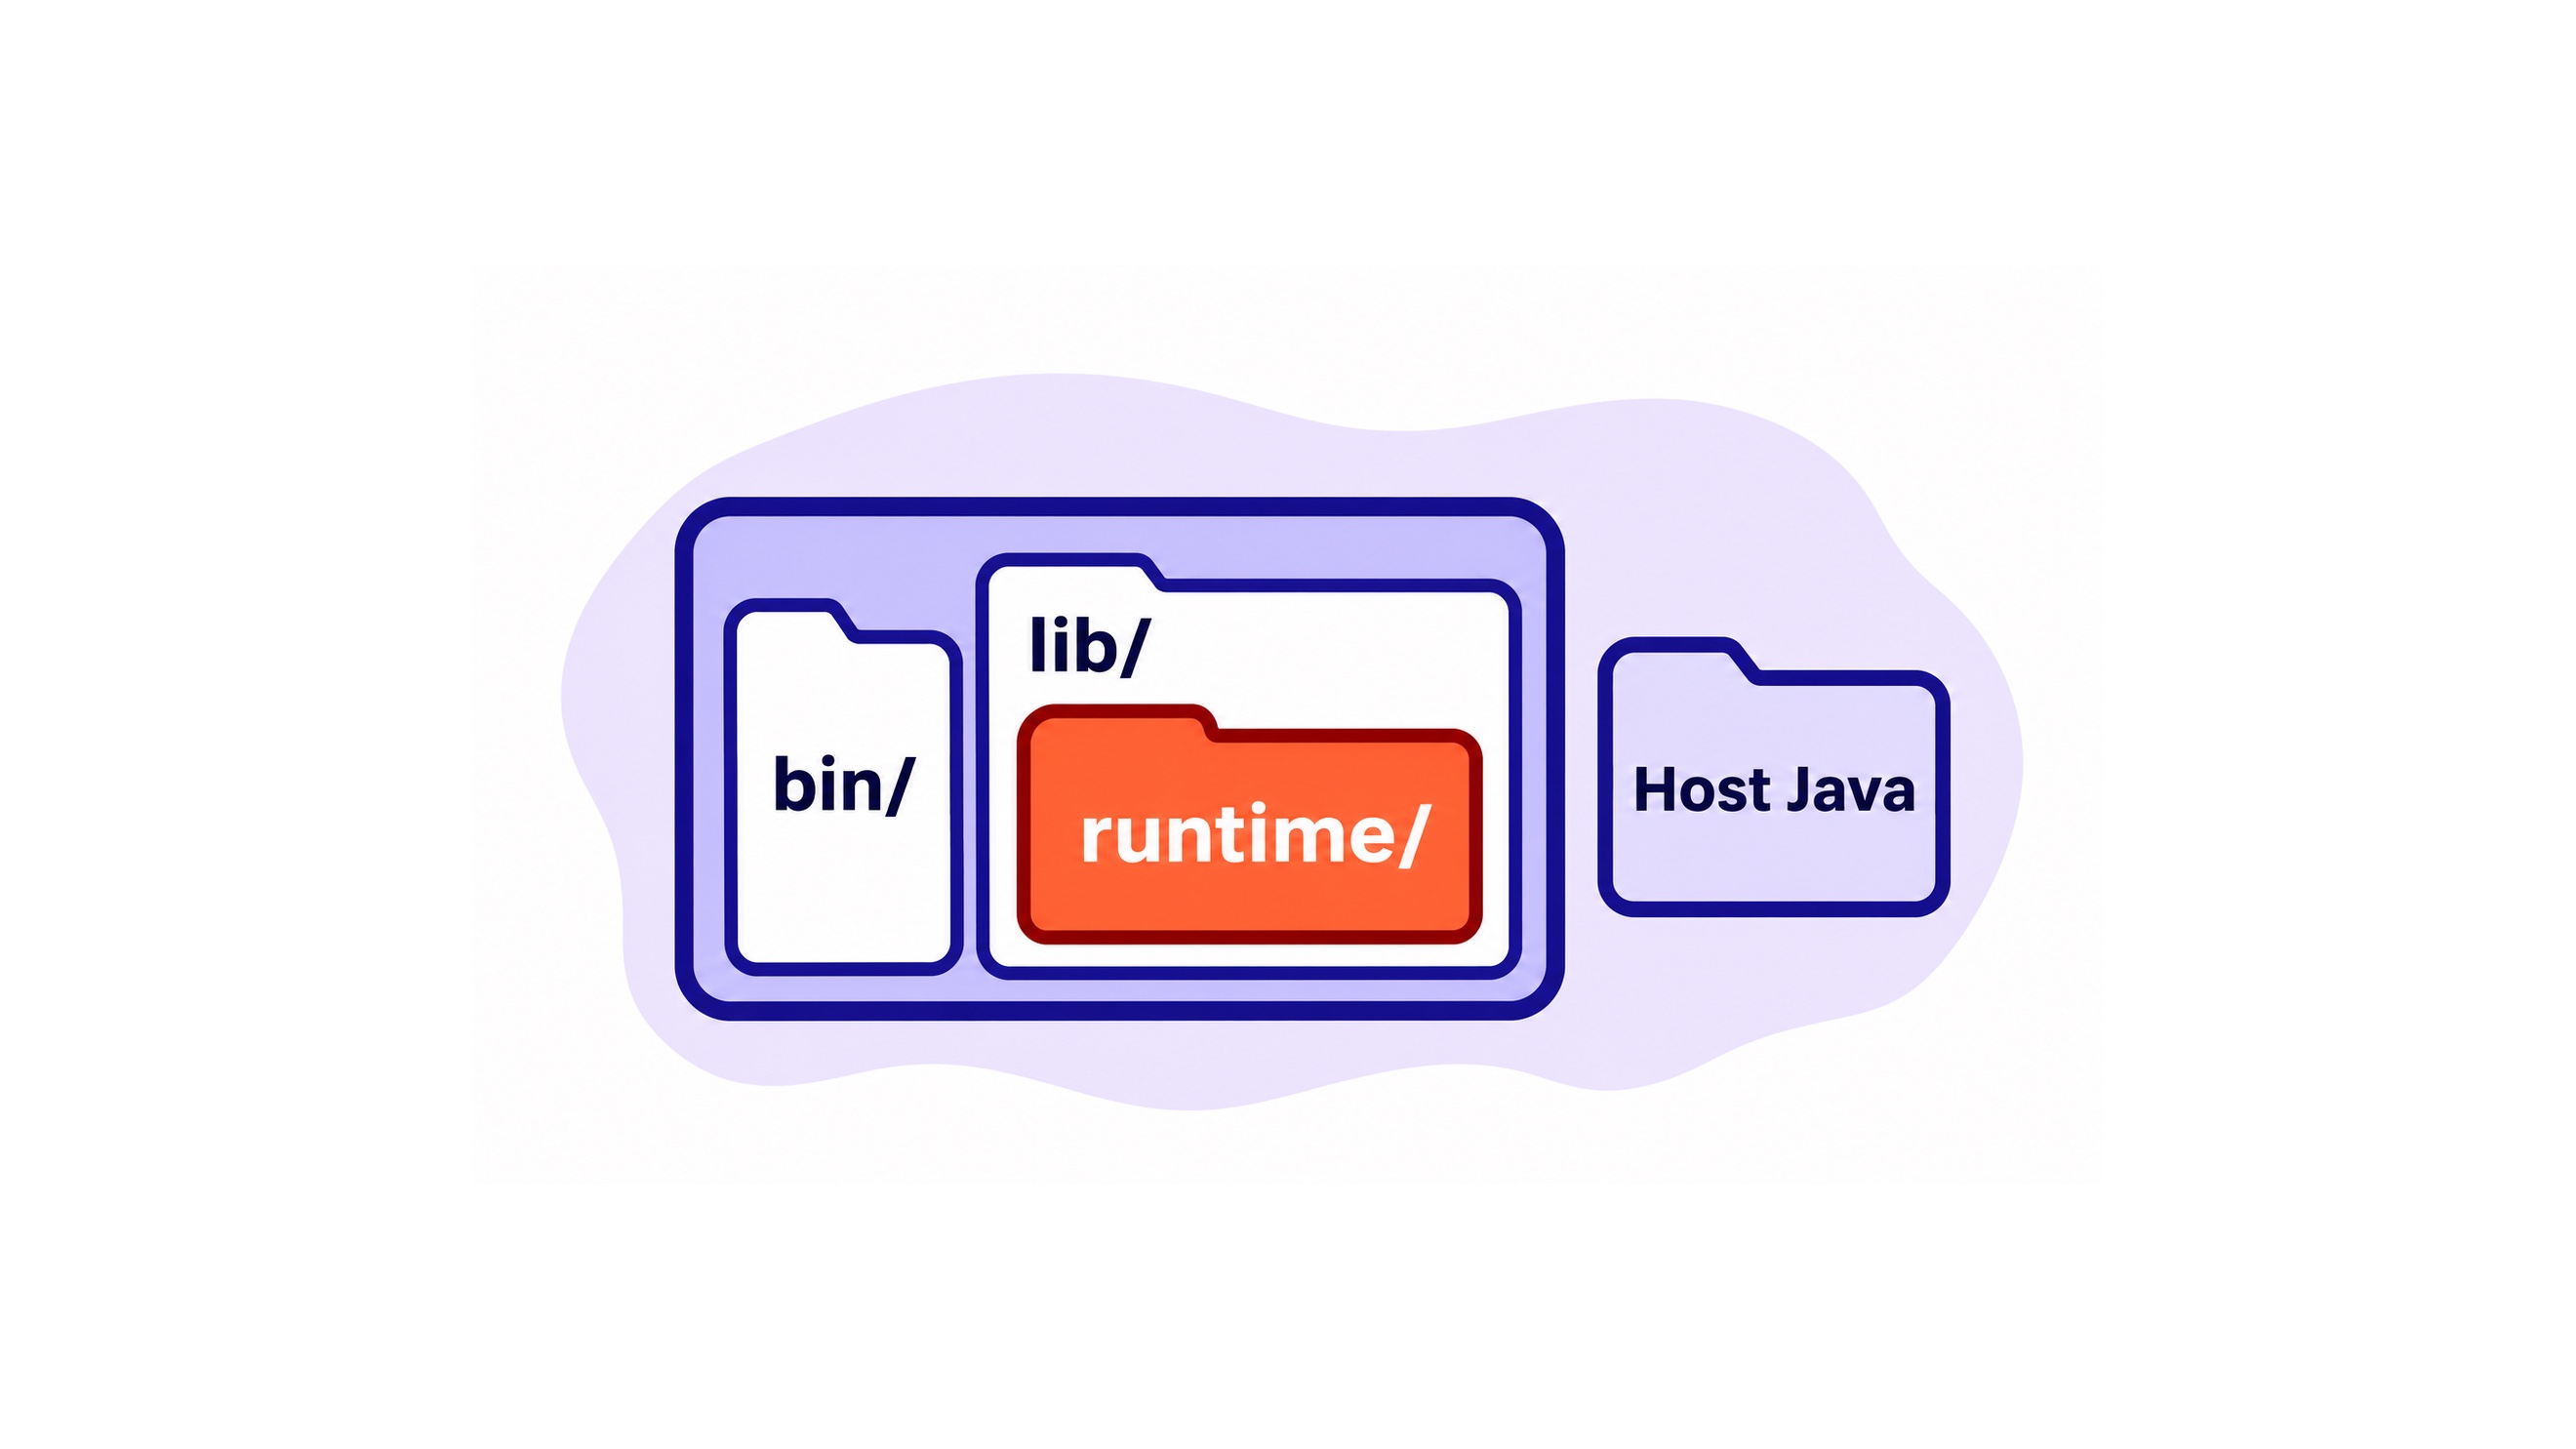
La CISA a préconisé de corriger sans délai la faille CVE-2026-114938. Mettre à jour Java sur le serveur hôte peut laisser intacte une copie dans une application ou un conteneur.