Une équipe peut mettre à jour Java sur un serveur alors qu’une application continue d’utiliser sa propre copie, plus ancienne. C’est cette lacune dans l’inventaire que souligne l’alerte du 17 novembre de l’Agence américaine de cybersécurité et de sécurité des infrastructures concernant CVE-2026-114938, une faille corrigée dans la mise à jour de sécurité de novembre d’Oracle. La CISA recommande de rechercher Java dans les applications tierces, les images de conteneurs et les équipements spécialisés, où il peut ne pas figurer séparément dans l’inventaire.
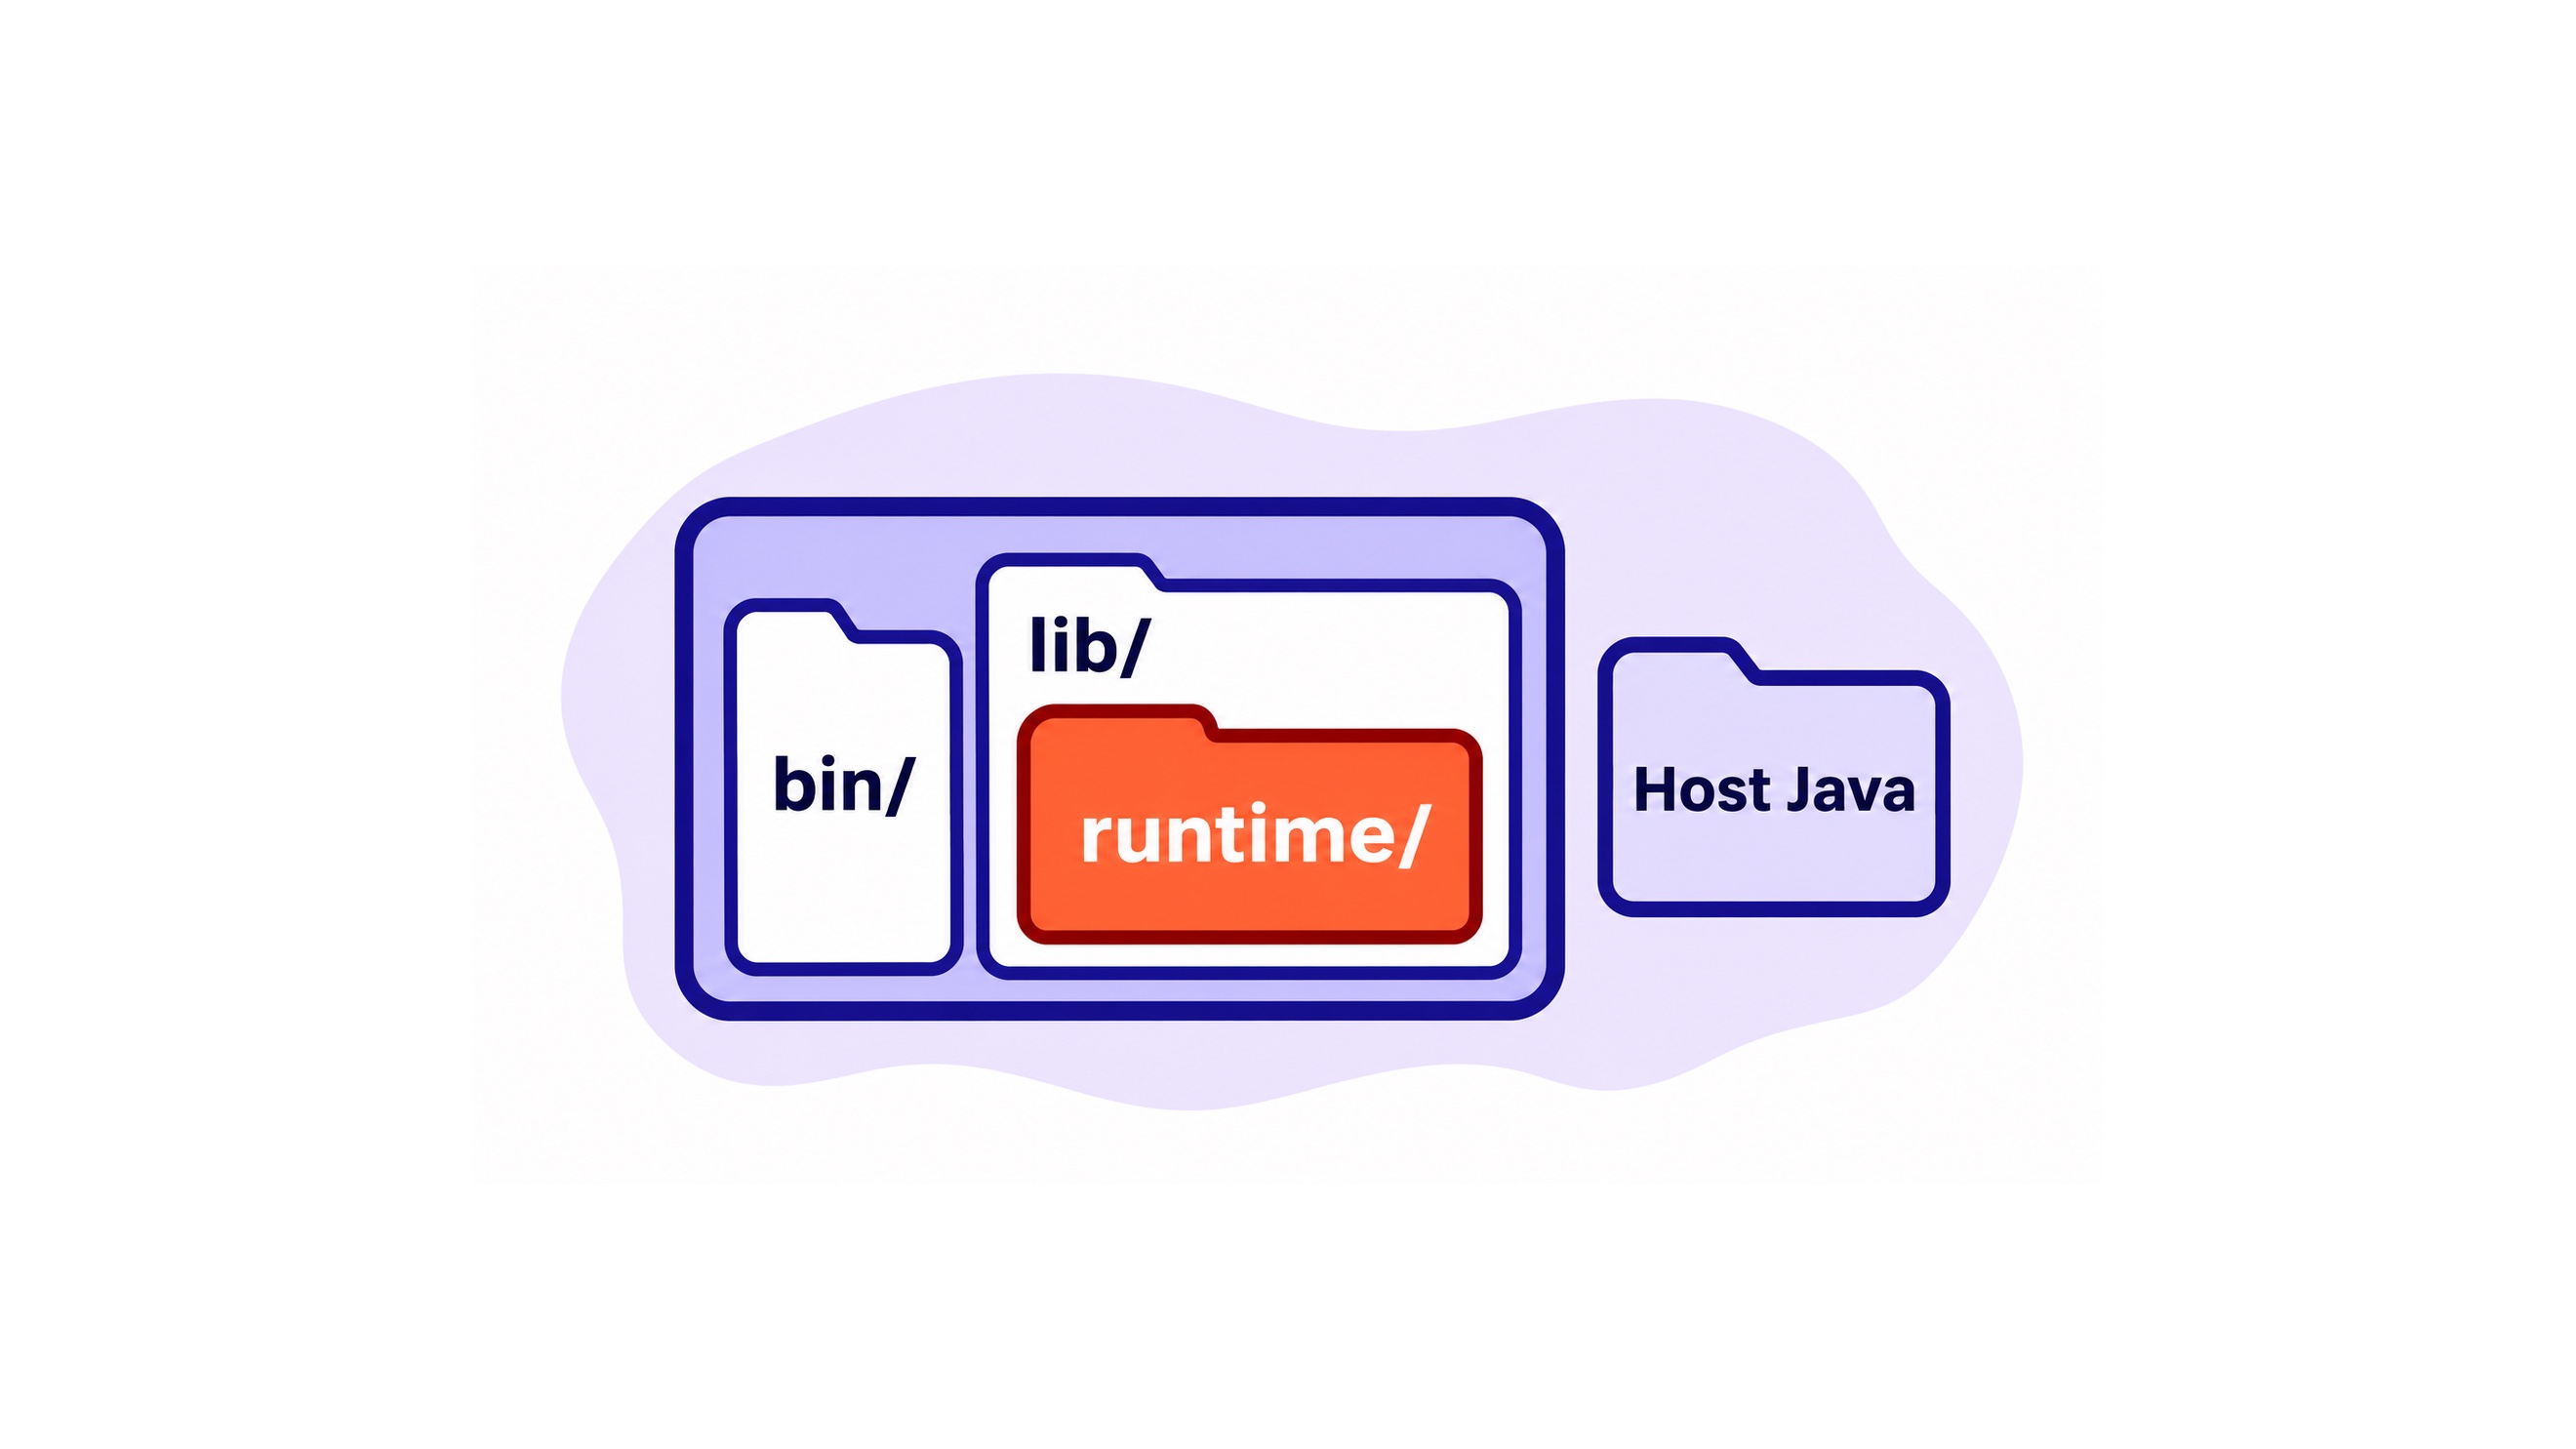
La distinction apparaît dans la documentation d’Oracle sur la création de paquets applicatifs. Son exemple pour Linux contient un lanceur et un environnement d’exécution Java dans le même répertoire d’application. Mettre à jour une autre copie de Java sur la machine laisse la copie intégrée en place. Il faut donc vérifier chaque application : déterminer l’environnement d’exécution qu’elle utilise, identifier le fournisseur et le numéro de build complet, puis consulter les consignes de ce fournisseur pour appliquer le correctif.
L’avis d’Oracle recense les versions touchées d’Oracle Java SE, d’Oracle GraalVM for JDK et d’Oracle GraalVM Enterprise Edition. Par exemple, la ligne Java SE indique que 21.0.13.0.3 est touchée, tandis que les notes de version de novembre d’Oracle JDK 21 donnent 21.0.13.1+4 comme identifiant de build complet de la mise à jour. Cette comparaison concerne Oracle JDK 21. Si Java est livré avec un équipement ou l’application d’un autre éditeur, demandez au fournisseur quelle version prise en charge contient le correctif.
La CISA conseille d’appliquer les correctifs concernés dès leur disponibilité et de traiter en priorité les systèmes accessibles depuis Internet. Après la mise à jour, vérifiez le build que le service déployé utilise réellement. Pour un service exécuté dans un conteneur, effectuez cette vérification sur l’image déployée. Dans l’inventaire, c’est la copie de Java qui fait fonctionner l’application qu’il faut valider.